


Информация


Копипаст
Копипаст | Обнаружен вирус-вымогатель GandCrab, требующий выкуп в криптовалюте DASH
- 03 февраля 2018, 17:19
- |

Сразу несколько специалистов в сфере кибербезопасности сообщили о появлении нового шифровальщика GandCrab, требующего выкуп в криптовалюте DASH. Об этом сообщается в блоге MalwareBytes.
Как отмечают эксперты, угроза была выявлена еще на прошлой неделе специалистом по кибербезопасности Дэвидом Монтенегро, после чего к изучению вируса-вымогателя приступил целый ряд компаний и независимых исследователей.


Информация о рекламе в Твиттере и конфиденциальностьDavid Montenegro@CryptoInsane
GandCrab Ransomware — Welcome! WE ARE REGRET, BUT ALL YOUR FILES WAS ENCRYPTED! — .GDCB…
11:18 — 26 янв. 2018 г.

Как отмечают специалисты из Malwarebytes, шифровальщик распространяется при помощи вредоносной рекламной кампании, которая имеет идентификатор Seamless. Конечным пользователям вредоносное ПО доставляется посредством уже давно существующих и пользующихся популярностью эксплоит-китов RIG и GrandSoft.
Характерной особенностью GandCrab является то, что за выкуп он принимает к оплате криптовалюту DASH. По мнению специалистов, связано это с тем, что операторов вредоносного ПО привлекает высокая анонимность этой цифровой валюты.
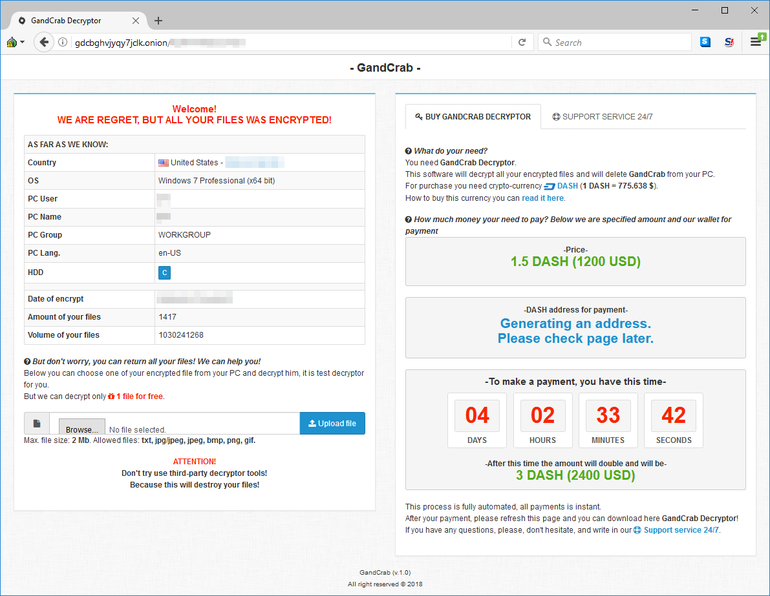
На скриншоте видно, что поначалу GandCrab требует за разблокировку файлов 1.5 DASH, а после истечения нескольких дней сумма выкупа удваивается.
Еще одной «фишкой» шифровальщика является использование им цензуроустойчивых доменов .bit проекта Namecoin. Основная их особенность состоит в том, что они не зависят от ICANN, главного руководящего органа для доменных имен. Таким образом, принцип одноранговой сети и отсутствие административного центра делает невозможным изъятие имени.
На нескольких доменах .bit располагаются управляющие серверы вредоносного ПО. Также интересно, что домены издевательски названы «в честь» известных компаний, работающих в сфере кибербезопасности. Например: bleepingcomputer[.]bit, nomoreransom[.]bit, esetnod32[.]bit, emsisoft[.]bit и т. д.
На текущий момент эксперты пока еще не создали инструмент для противодействия GandCrab, а также для дешифровки соответствующей информации.
Стоит отметить, что далеко не все требующие выкуп в криптовалюте шифровальщики блокируют доступ к пользовательским файлам. Так, недавно специалисты ESET обнаружили требующий выкуп в биткоинах псевдошифровальщик MSIL/Hoax.Fake.Filecoder, который на самом деле не поддерживает функцию шифрования.
Криптовалютные краныМайнинг криптовалюты с помощью браузера
Облачный майнинг


теги блога RUH666
- bitcoin
- brent
- Dow Jones
- goldman sachs
- light sweet
- qe
- S&P500
- WTI
- Австрийская экономическая школа
- акции
- АЭШ
- Байден
- банки
- бензин
- Биткоин
- валюта
- война
- война с украиной
- волатильность
- Волновая разметка
- волновая теория Эллиотта
- Волны Эллиотта
- выборы
- выборы в США
- газ
- госдолг
- государство
- Демура
- деньги
- дефляция
- долг
- доллар
- доллар йена
- Дональд Трамп
- евро
- европа
- евросоюз
- ЕС
- золото
- израиль
- инвестиции
- индекс S&P
- индекс МБ
- индекс РТС
- инфляция
- Иран
- искусственный интеллект
- Итоги недели
- карантин
- Китай
- количественное смягчение
- коронавирус
- кредит
- кризис
- криптовалюта
- либертарианство
- медицина
- навальный
- налоги
- недвижимость
- нефть
- обзор рынка
- облигации
- обучение
- ОФЗ
- оффтоп
- политика
- природный газ
- прогноз
- протекционизм
- процентная ставка
- путин
- рубль
- рюхизм
- санкции
- саудовская аравия
- сентимент
- социальные настроения
- социономика
- ставка ФРС США
- Степан Демура
- США
- сырьевые товары
- сырьё
- технический анализ
- товарные фьючерсы
- торговая война
- трамп
- трейдинг
- украина
- фибоначчи
- фондовый рынок
- форекс
- ФРС США
- фундаментальный анализ
- центральный банк
- экономика
- экономика США
- экономический дайджест
- эллиотт